

Một chiêu trò lừa đảo mới khiến tôi phải nhìn lại lần nữa: “Mật khẩu đơn hàng Walmart 88458”
Khi tôi nghĩ rằng những kẻ lừa đảo trong hộp thư đến của mình đã quen với một quy trình quen thuộc gồm các khoản phí PayPal giả mạo, đăng ký dịch vụ Geek Squad và lời mời tặng quà trị giá hàng trăm đô la, thì dường như ai đó đã quyết định rằng kịch bản cần được cập nhật.
Cái này thực sự khiến tôi phải nhìn lại lần nữa.
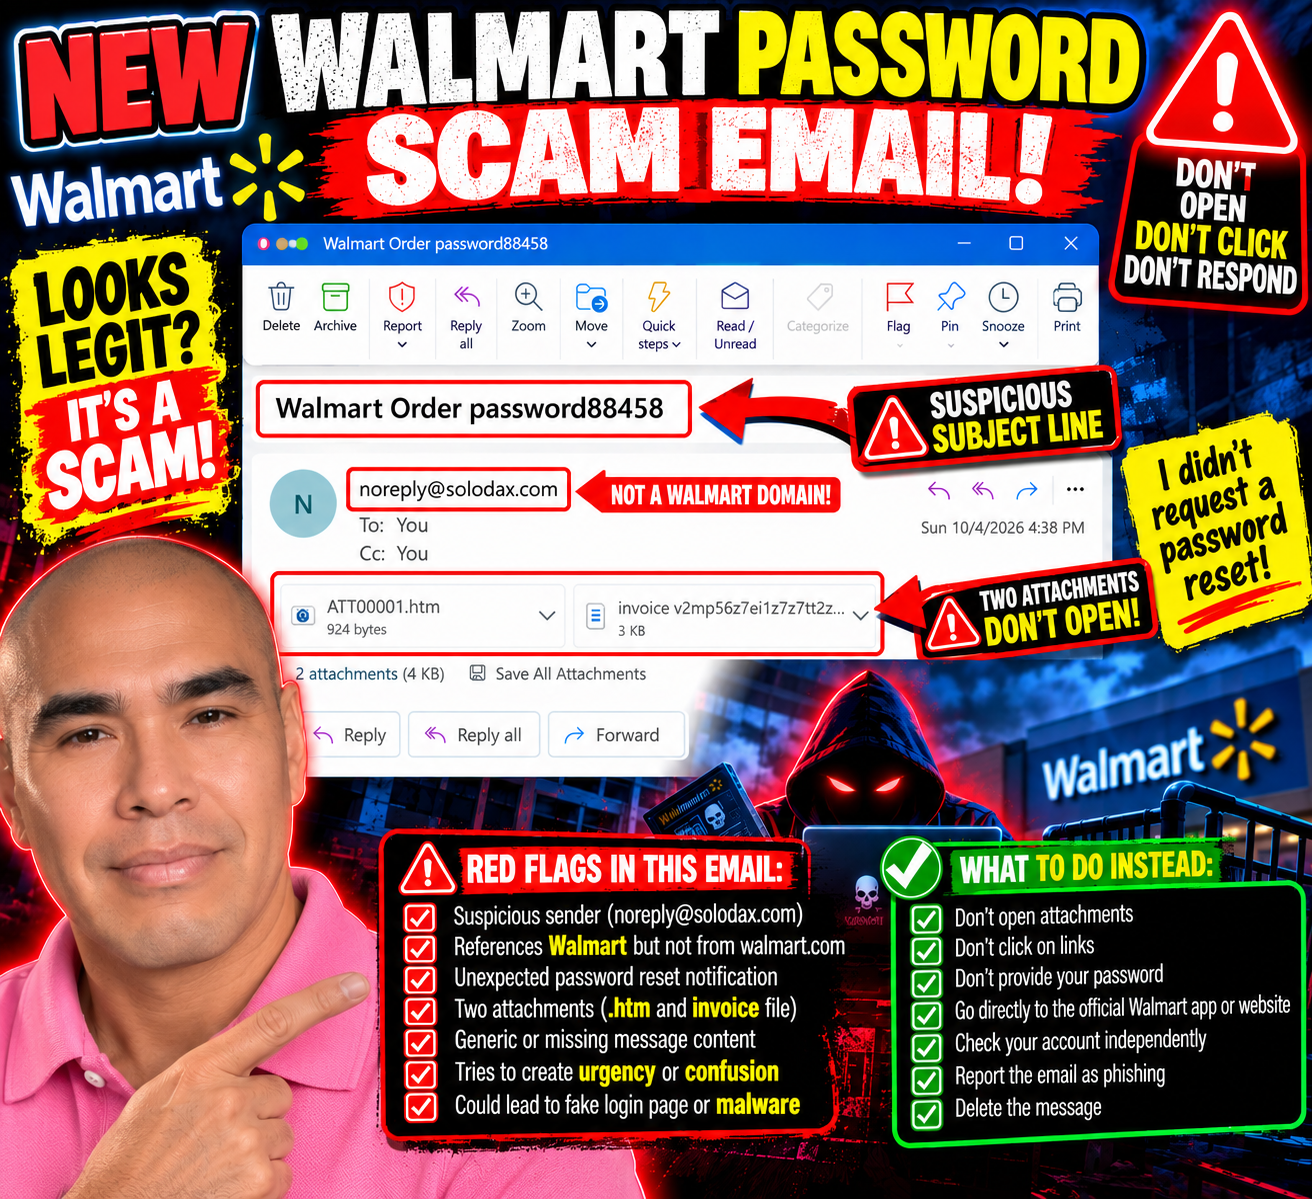
Tiêu đề email ghi:
“Mật khẩu đơn hàng Walmart 88458”
Mật khẩu?
Chờ đợi.
Tôi có yêu cầu đặt lại mật khẩu Walmart của mình không?
KHÔNG.
Và chính khoảnh khắc không chắc chắn nhỏ nhoi đó đã thu hút sự chú ý của tôi.
Cảm giác lần này khác hẳn
Hầu hết các email lừa đảo mà tôi nhận được đều khá lộ liễu.
BẠN ĐÃ CHI 499,99 ĐÔ LA!
GÓI ĐĂNG KÝ GEEK SQUAD CỦA BẠN ĐÃ ĐƯỢC GIA HẠN!
GỌI NGAY SỐ NÀY!
Họ muốn gây hoang mang.
Cái này yên tĩnh hơn.
Nội dung email không có thông điệp thực sự. Thay vào đó, nó có hai tệp đính kèm: một tệp HTML và một tệp trông giống như hóa đơn.
Người gửi được hiển thị là:
Tuy nhiên, chủ đề lại đề cập đến Walmart.
Chừng đó là đủ để tôi dừng lại.
Nếu đây được cho là liên quan đến tài khoản Walmart của tôi, tại sao tin nhắn lại đến từ một tên miền hoàn toàn không liên quan?
Và tại sao tôi lại cần mở tệp đính kèm để tìm hiểu xem chuyện gì đang xảy ra với mật khẩu của mình?
Không, cảm ơn.
Từ khóa "Mật khẩu" gần như đã hoạt động
Đó là điều tôi thấy thú vị ở chuyện này.
Tôi nhìn thấy chữ "mật khẩu" và theo bản năng tự hỏi liệu mình có yêu cầu đặt lại mật khẩu hay không.
Trong giây lát, thông điệp đó khiến tôi nghi ngờ chính trí nhớ của mình.
Điều đó có thể hiệu quả hơn nhiều so với một hóa đơn vô lý khác trị giá 499,99 đô la.
Mọi người thường xuyên đặt lại mật khẩu. Đôi khi chúng ta quên mất mình đã yêu cầu mật khẩu mới. Đôi khi một ứng dụng tự động đăng xuất chúng ta. Đôi khi chúng ta nhận được các cảnh báo bảo mật chính đáng khi ai đó cố gắng truy cập vào tài khoản.
Vì vậy, việc nhìn thấy Walmart + Đơn hàng + Mật khẩu được ghép lại với nhau trong tiêu đề email có thể gây ra sự nhầm lẫn đủ để khiến ai đó phải điều tra.
Và việc điều tra có thể bao gồm việc mở một trong những tệp đính kèm đó.
Tôi dừng lại ở đây.
Hai tệp đính kèm? Được rồi.
Một tệp đính kèm có đuôi .htm.
Đó là một tệp HTML — một trang web được đóng gói dưới dạng tệp.
Việc mở một tệp đính kèm HTML không mong muốn có thể dẫn người dùng đến một trang đăng nhập giả mạo hoặc nội dung lừa đảo khác được thiết kế trông có vẻ hợp pháp. Tôi không mở nó để tìm hiểu xem tệp đính kèm cụ thể này làm gì.
Tệp đính kèm thứ hai có vẻ là một hóa đơn.
Tôi cũng không mở cái đó đâu, cảm ơn.
Nếu Walmart cần tôi thực hiện thao tác nào đó trên tài khoản của mình, tôi không cần tệp đính kèm từ solodax.com để tiếp tục.
Tôi có thể tự mở ứng dụng Walmart hoặc nhập địa chỉ trang web chính thức của Walmart vào trình duyệt và kiểm tra tài khoản của mình ở đó.
Email đáng ngờ đó không cung cấp cho tôi hướng dẫn cụ thể về cách điều tra.
Đây là lý do tại sao tôi cứ chia sẻ những điều này
Các chiêu trò lừa đảo không phải lúc nào cũng có hình dạng như sau:
“XIN CHÀO QUÝ ÔNG, QUÝ ÔNG ĐÃ TRÚNG THƯỞNG 47 TRIỆU ĐÔ LA.”
Đôi khi chúng khá bừa bộn.
Đôi khi chúng được đánh bóng.
Đôi khi họ sử dụng những tên công ty quen thuộc.
Và đôi khi, chỉ cần một từ thôi — như "mật khẩu"— cũng đủ khiến tôi phải dừng lại và tự hỏi:
“Khoan… mình có làm gì sai không vậy?”
Tôi đã nhìn lại lần nữa.
Sau đó tôi nhìn vào người gửi.
Sau đó tôi xem các tệp đính kèm.
Và tôi nhớ ra:
Tôi không yêu cầu đặt lại mật khẩu.
Bí ẩn đã được giải đáp.
Chưa có tệp đính kèm nào được mở.
Không có liên kết nào được nhấp vào.
Chưa nhập mật khẩu nào.
Và, lần này, Bill có vẻ được nghỉ làm.
Hãy gửi cho tôi những nỗ lực lừa đảo của bạn
Tôi vẫn đang ghi chép lại các thủ đoạn khác nhau xuất hiện trong hộp thư đến của mình vì việc xem các ví dụ thực tế có thể giúp nhận diện những tin nhắn đáng ngờ tiếp theo dễ dàng hơn.
Nếu bạn nhận được email lừa đảo bất thường, email giả mạo, hóa đơn giả, tin nhắn đặt lại mật khẩu đáng ngờ hoặc bất kỳ nỗ lực tinh vi nào khác nhằm lấy thông tin của bạn, hãy gửi cho tôi ảnh chụp màn hình và mô tả trải nghiệm của bạn:
Trước tiên, hãy xóa hoặc che giấu bất kỳ thông tin cá nhân, tài chính hoặc tài khoản nhạy cảm nào.
Bọn lừa đảo đã thay đổi chiến thuật.
Vì vậy, tôi sẽ tiếp tục theo dõi.
Nếu tôi không yêu cầu đặt lại mật khẩu, tôi sẽ không mở tệp đính kèm để hiểu lý do tại sao ai đó lại tin rằng tôi đã làm vậy.

Các email lừa đảo ngày càng trở nên nhàm chán: “Cảm ơn bạn đã đặt hàng”… Đơn hàng nào vậy?
Dường như, cuộc mua sắm tưởng tượng của tôi vẫn tiếp diễn.
Sau các giao dịch mua Bitcoin, các gói đăng ký bí ẩn, gia hạn dịch vụ Geek Squad, lời mời tham dự sự kiện trên Facebook, và thậm chí cả việc sửa chữa đồng hồ mà tôi chưa từng yêu cầu, bọn lừa đảo dường như đã quyết định rằng chúng đã làm việc quá sức rồi.
Tại sao phải mất công tạo một hóa đơn giả phức tạp khi bạn chỉ cần gửi:
Cảm ơn quý khách đã đặt hàng
Thứ tự nào?
Câu hỏi rất hay.
Hai ngày, hai đơn đặt hàng bí ẩn
Hôm qua, tôi nhận được một email từ “Manthan Williams” với tiêu đề:
“Về: Cảm ơn bạn đã đặt hàng 1KJBO6SYBRM6TJBQLEDV”
Có một tệp đính kèm.
Và hầu như không còn gì khác.
Hôm nay, “Elizabeth Lewis” đã tham gia bữa tiệc cùng với:
“Cảm ơn bạn đã đặt hàng 0RQKQA6198JOMD57P”
Một số thứ tự ngẫu nhiên khác.
Một tệp đính kèm khác.
Lại một email nữa hầu như không có lời giải thích nào.
Dường như dịch vụ khách hàng đã hướng đến chủ nghĩa tối giản.
Ít nhất hãy cho tôi biết tôi đã mua gì
Điều này khiến những email này trở nên gần như hài hước.
Không có nhà bán lẻ nào được biết đến.
Không có mô tả sản phẩm.
Giá cả không được hiển thị rõ ràng.
Không có lời giải thích hữu ích nào về món hàng mà tôi được cho là đã đặt.
Chỉ:
Cảm ơn bạn đã đặt hàng. Đây là tệp đính kèm.
Ồ, được thôi. Để tôi mở ngay một tệp đính kèm bí ẩn từ một tài khoản Gmail ngẫu nhiên để xem mình đã mua cái gì nhé.
Điều gì có thể xảy ra sai sót chứ?
Tôi sẽ không mở nó ra.
Đó là một điểm quan trọng. Tôi không cần phải mở một tệp đính kèm không được yêu cầu để điều tra một giao dịch mua hàng mà tôi không nhận ra.
Nếu tôi thực sự đã đặt mua thứ gì đó, tôi có thể tự kiểm tra nhà bán lẻ hoặc tài khoản thanh toán.
Các địa chỉ Gmail ngẫu nhiên không giúp ích gì cả
Một email tự xưng là của Elizabeth Lewis nhưng lại đến từ một địa chỉ Gmail dường như không liên quan.
Email còn lại tự xưng là của Manthan Williams và cũng đến từ một địa chỉ Gmail không liên quan.
Người bình thường có thể sử dụng Gmail được không?
Tất nhiên rồi.
Nhưng khi một email "đặt hàng" bất ngờ đến từ một tài khoản Gmail ngẫu nhiên, hầu như không cung cấp thông tin gì và yêu cầu tôi mở tệp đính kèm để tìm hiểu thêm, thì sự tò mò của tôi không thể thắng được cuộc chiến này.
Xóa bằng cách nhấp đúp chuột.
Tệp đính kèm chính là mồi nhử
Những tin nhắn này sử dụng một phương pháp hơi khác so với các chiêu trò lừa đảo giả mạo PayPal và lời mời kết bạn trên Facebook mà tôi đã ghi nhận.
Những tin nhắn đó cố gắng hù dọa tôi bằng một khoản tiền lớn và khiến tôi gọi đến một số điện thoại.
Những hình ảnh này dường như được thiết kế để khơi gợi sự tò mò:
Tôi đã gọi món gì vậy?
Họ đã tính phí tôi bao nhiêu?
Có ai đó đã sử dụng thẻ tín dụng của tôi không?
Tệp đính kèm đó chứa gì vậy?
Và đó chính là lý do tại sao tôi không động đến tệp đính kèm đó.
Nỗi sợ hãi có thể khiến mọi người nhấp chuột.
Nhưng sự tò mò cũng vậy.
Bản thể tưởng tượng của tôi có một lối sống khá đặc biệt
Theo hộp thư đến của tôi, Niel tưởng tượng dạo này khá bận rộn.
Bitcoin.
Đội ngũ chuyên gia công nghệ.
Đăng ký bí ẩn.
Sửa chữa đồng hồ.
Thêm nhiều gói đăng ký bí ẩn.
Và giờ thì có đến hai đơn hàng bí ẩn trong vòng hai ngày.
Điều duy nhất còn thiếu là việc biết chính xác mình đã mua cái gì.
Nào, bọn lừa đảo!.
Nếu bạn định nghĩ ra những món đồ để tôi mua, thì ít nhất hãy làm cho chúng thú vị hơn.
Hãy nói với tôi rằng tôi đã mua một chiếc Ferrari.
Một căn hộ chung cư sát biển.
Máy bay phản lực tư nhân.
Có lẽ là nguồn cung cấp Coke Zero đủ dùng cả đời.
Hãy cho tôi thứ gì đó đáng để tôi vô tình đặt mua.
Thay vào đó, tôi nhận được:
ĐƠN HÀNG 0RQKQA6198JOMD57P.
Tôi không mấy ấn tượng.
Bạn nhận được email lừa đảo? Hãy gửi cho tôi!
Tôi vẫn đang thu thập những thông tin này vì chiến thuật liên tục thay đổi, mặc dù mục tiêu vẫn không đổi: khiến chúng ta phản ứng trước khi kịp dừng lại và suy nghĩ.
Nếu bạn nhận được email đáng ngờ, hóa đơn giả, đơn đặt hàng bí ẩn, tin nhắn lừa đảo, trò lừa đảo trên mạng xã hội hoặc bất kỳ nỗ lực tinh vi nào khác nhằm chiếm đoạt tiền của bạn, hãy gửi chúng cho tôi:
Hãy cho tôi biết chuyện gì đã xảy ra và gửi ảnh chụp màn hình nếu có. Vui lòng xóa hoặc che giấu thông tin cá nhân hoặc tài chính nhạy cảm trước khi gửi bất cứ thứ gì.
Có lẽ tôi sẽ giới thiệu nó trong một bài đăng khác.
Cho đến lúc đó, Elizabeth và Manthan:
Cảm ơn bạn đã cảm ơn những đơn đặt hàng của tôi.
Dù chúng là gì đi nữa.

Họ đã quay trở lại! Hình như tôi đã trả 450 đô la cho một gói đăng ký bí ẩn khác
Đã một thời gian rồi, nhưng có vẻ như lịch trình sự kiện lừa đảo của tôi đã hoạt động trở lại.
Với những ai chưa theo dõi, tôi đã nhận được một số email thú vị trong vài tháng qua. Theo hộp thư đến của tôi, tôi đã mua Bitcoin, gia hạn dịch vụ bảo vệ của Geek Squad—hơn một lần—và thậm chí còn sửa chữa một chiếc đồng hồ mà tôi chưa từng gửi đi đâu cả.
Hôm nay, chúng ta quay trở lại với một chủ đề quen thuộc:
Chiêu trò lừa đảo mời tham dự sự kiện trên Facebook.
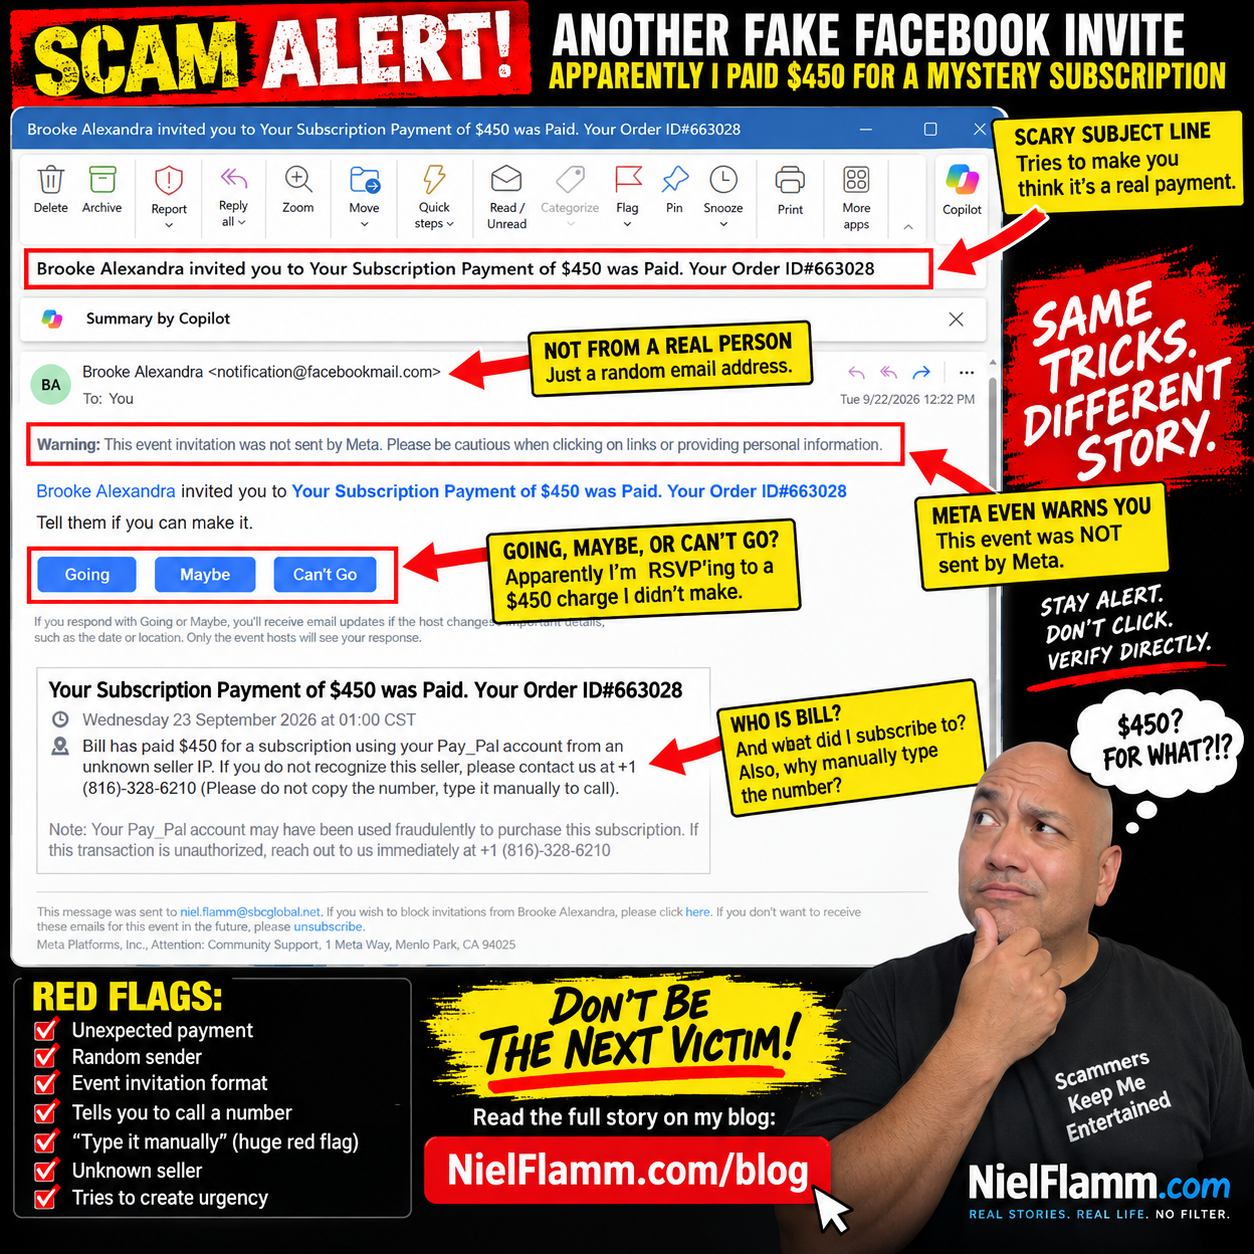
Lần này, “Brooke Alexandra” đã mời tôi đến một sự kiện thú vị có tên là:
“Khoản thanh toán phí đăng ký 450 đô la của bạn đã được thanh toán. Mã đơn hàng của bạn là #663028”
Vâng, Brooke, cảm ơn bạn đã mời.
Thật không may, tôi hoàn toàn không biết mình đã đăng ký cái gì.
Đi, có thể, hay không đi?
Tôi thích nhất những trò lừa đảo này ở định dạng sự kiện của Facebook.
Tôi vừa phát hiện một giao dịch PayPal trái phép trị giá 450 đô la, và ngay bên dưới thông báo đáng báo động này, tôi nhận được câu hỏi:
Hãy báo cho họ biết nếu bạn có thể đến được.
Tôi có những lựa chọn nào?
Đi.
Có thể.
Không thể đi.
Quyết định, quyết định.
Tôi chọn "Không thể đi".
Không phải vì tôi có việc khác cần làm. Tôi cố gắng không tham dự các buổi lễ liên quan đến các giao dịch mua bán gian lận.
Hãy gặp Bill, bản ngã thứ hai có vẻ rất hào phóng của tôi
Phần mô tả còn hay hơn nữa.
Nó ghi rằng:
“Bill đã thanh toán 450 đô la cho một gói đăng ký bằng tài khoản PayPal của bạn từ một người bán có địa chỉ IP không xác định.”
Bill là ai?
Tôi không biết.
Bill, làm ơn đừng tiêu tiền ảo của tôi nữa.
Sau đó, tin nhắn cung cấp số điện thoại và bảo tôi gọi nếu không nhận ra người bán.
Và sau đó là lời hướng dẫn mà tôi thích nhất:
“Vui lòng không sao chép số điện thoại, hãy nhập số điện thoại thủ công để gọi.”
Ồ, chắc chắn rồi.
Tôi không cảm thấy thoải mái khi tin tưởng một hệ thống cảnh báo tài chính yêu cầu tôi nhập số điện thoại thủ công.
Đó thực chất là biểu tượng quốc tế cho:
“Không có gì đáng ngờ xảy ra ở đây cả!”
Meta đang cảnh báo tôi đấy
Cũng như các phiên bản trước, có một thông báo quan trọng được đặt nổi bật ở gần đầu trang:
“Cảnh báo: Thư mời tham dự sự kiện này không do Meta gửi. Vui lòng thận trọng khi nhấp vào liên kết hoặc cung cấp thông tin cá nhân.”
Điều đó đáng được chú ý hơn là tiêu đề đáng sợ "450 đô la".
Công thức hầu như không thay đổi:
Tạo một giao dịch đáng báo động.
Hãy sử dụng một thương hiệu dễ nhận biết như PayPal.
Vui lòng cho tôi biết nếu tài khoản của tôi có thể đã bị xâm phạm.
Cho tôi số điện thoại.
Hãy tạo sự khẩn cấp để tôi gọi điện trước khi kịp suy nghĩ.
Và hãy đóng gói mọi thứ vào trong lời mời sự kiện trên Facebook để thông báo nhận được trông quen thuộc hơn.
Chiêu trò lừa đảo này có một vấn đề lớn
Nếu tài khoản PayPal của tôi thực sự có một giao dịch bí ẩn trị giá 450 đô la, tôi không cần Brooke Alexandra hay Bill giúp tôi điều tra.
Tôi có thể truy cập trực tiếp vào PayPal thông qua ứng dụng hoặc trang web chính thức của họ để kiểm tra tài khoản của mình.
Nguyên tắc tương tự cũng áp dụng cho các email đáng ngờ tự xưng là đến từ ngân hàng, công ty thẻ tín dụng, nhà bán lẻ, Geek Squad, hoặc hầu như bất kỳ ai khác.
Đừng để tin nhắn đáng ngờ hướng dẫn bạn cách xác minh tin nhắn đó.
Hãy tự mình kiểm chứng điều đó.
Và đừng gọi đến một số điện thoại lạ chỉ vì ai đó ghi "PayPal" bên cạnh tên số.
Cuộc mua sắm tưởng tượng của tôi vẫn tiếp diễn
Vậy là chúng ta hãy thêm một món đồ nữa vào danh sách mua sắm ngày càng dài ra.
Bitcoin? ✔️
Đăng ký bí ẩn? ✔️
Geek Squad? ✔️
Cần sửa chữa đồng hồ? ✔️
Lại thêm một gói đăng ký bí ẩn trị giá 450 đô la nữa? ✔️
Hiện tại, người đang sống trong thư mục thư rác của tôi có cuộc sống tài chính thú vị hơn tôi rất nhiều.
Tôi chỉ thất vọng vì sau tất cả những khoản chi tiêu tưởng tượng này, chẳng ai gửi email cho tôi để thông báo rằng tôi đã mua được một căn hộ ven biển ở Thái Lan cả.
Những kẻ lừa đảo, nếu các bạn đang đọc bài này, ít nhất hãy làm cho giao dịch giả mạo tiếp theo trở nên thú vị hơn nhé.
Bạn có câu chuyện về lừa đảo? Hãy gửi cho tôi!
Giờ tôi muốn biết những gì bạn nhận được trong hộp thư đến.
Nếu bạn nhận được email lừa đảo, tin nhắn văn bản đáng ngờ, tin nhắn trên mạng xã hội, hóa đơn giả, thông báo hoàn tiền đáng nghi vấn, hoặc bất cứ điều gì khiến bạn nghĩ rằng, “Chắc chắn đây không phải là thật,” hãy gửi cho tôi.
Hãy gửi cho tôi ảnh chụp màn hình và cho tôi biết chuyện gì đã xảy ra. Tôi có thể sẽ sử dụng một số ảnh đó trong các bài đăng sắp tới khi chúng ta cùng tìm hiểu về những thủ đoạn sáng tạo—và đôi khi là tệ hại đến mức buồn cười—mà bọn lừa đảo sử dụng để chiếm đoạt tiền của mọi người.
Vui lòng xóa hoặc che mật khẩu, số tài khoản, địa chỉ, số điện thoại hoặc các thông tin cá nhân nhạy cảm khác trước khi gửi ảnh chụp màn hình.
Có lẽ đã đến lúc biến bộ sưu tập các trò lừa đảo của tôi thành bộ sưu tập các trò lừa đảo của chúng ta.
Và cho đến lúc đó, Brooke...
Không thể đi.

Dường như bọn lừa đảo đã ngừng viết email
Gần đây tôi đã viết khá nhiều về email lừa đảo, nhà tuyển dụng đáng ngờ, tệp đính kèm bí ẩn và những người đang cố gắng thuyết phục tôi nhấp vào thứ gì đó.
Dường như chúng ta đã bước vào giai đoạn tối giản của các chiêu trò lừa đảo.
Tại sao phải mất công viết một hóa đơn giả phức tạp khi bạn chỉ cần gửi cho tôi một tệp đính kèm và hy vọng tôi sẽ lo phần còn lại?
Trong vài ngày qua, tôi đã nhận được thêm hai email nữa với chiến lược gần như giống hệt nhau: hầu như không có thông tin gì, một tệp đính kèm bí ẩn và sự tò mò được dùng làm mồi nhử.
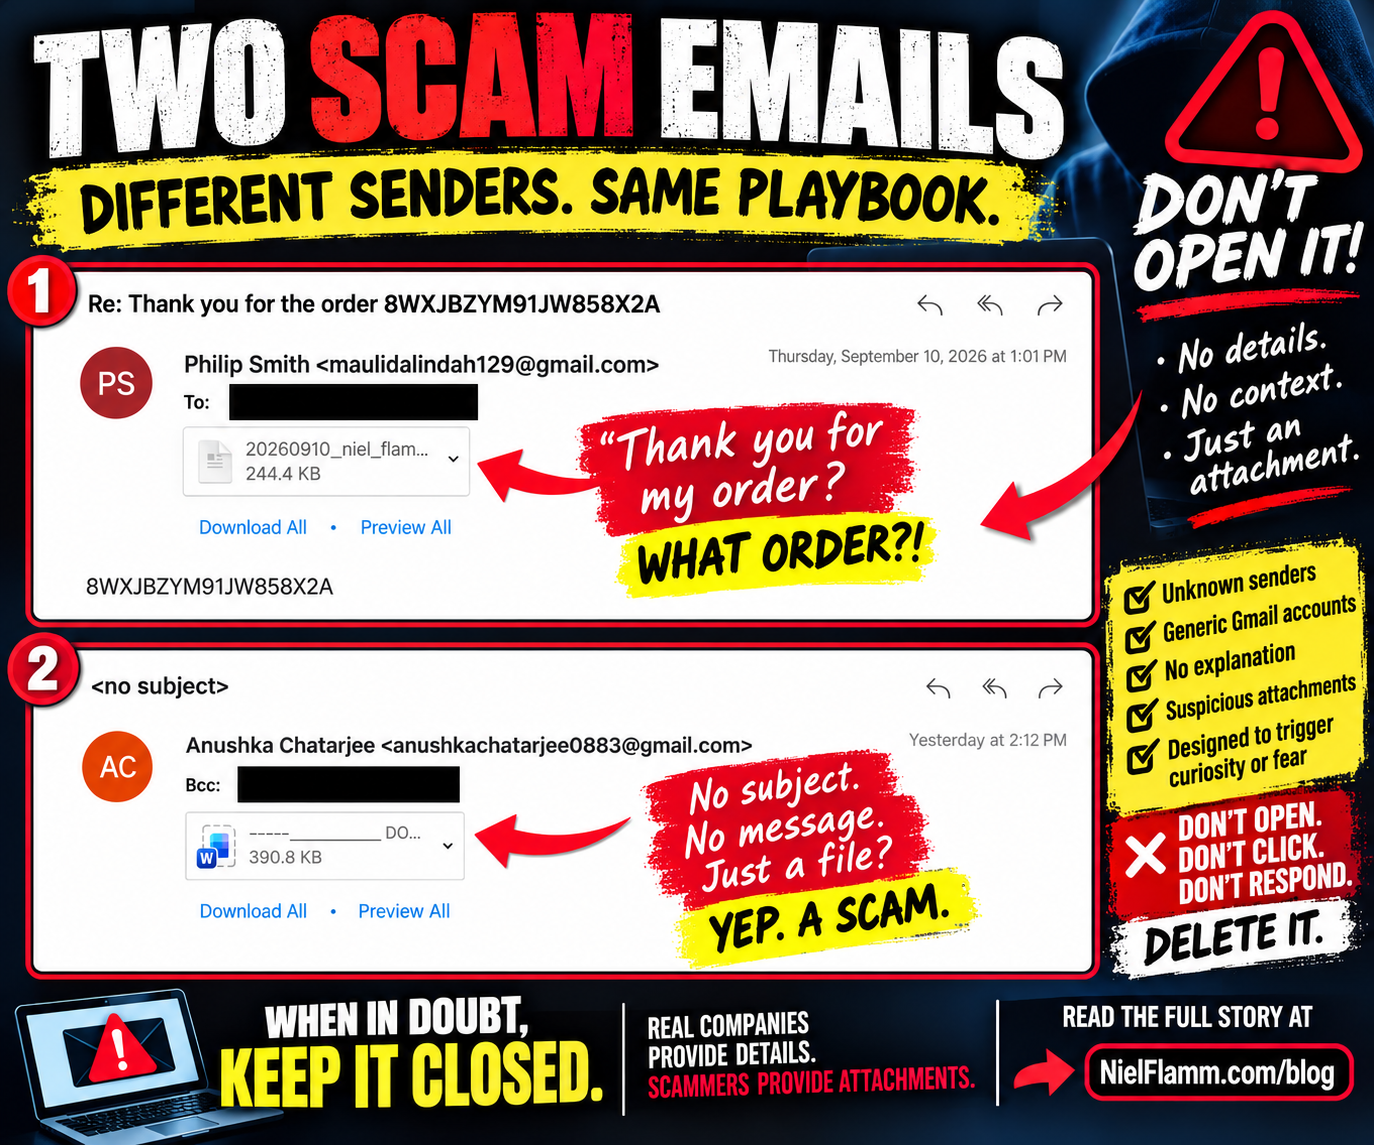
🚩 Email lừa đảo #1: Cảm ơn bạn đã đặt hàng!
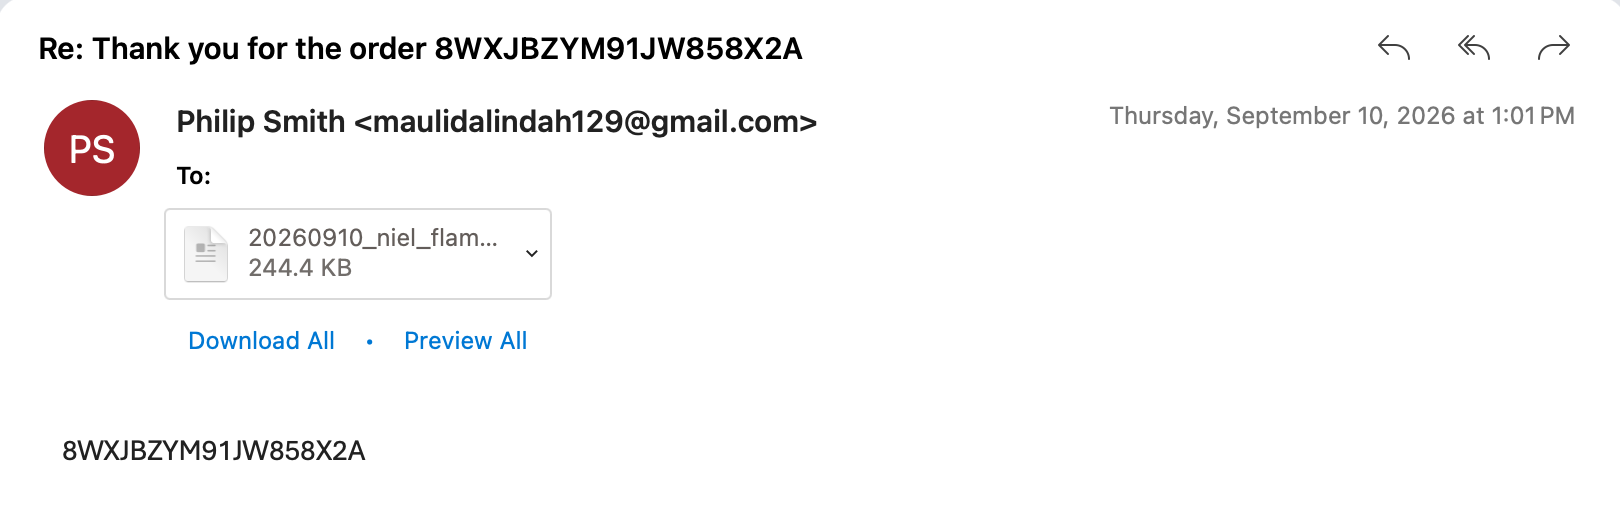
Thư đầu tiên đến từ một người tự xưng là Philip Smith, sử dụng địa chỉ Gmail.
Chủ đề:
“Về: Cảm ơn bạn đã đặt hàng 8WXJBZYM91JW858X2A”
Ồ!
Cảm ơn bạn đã đặt hàng!
Chỉ có một vấn đề nhỏ thôi.
Thứ tự nào?
Không có tên công ty.
Không có sản phẩm nào.
Không có giá.
Không có thông tin vận chuyển.
Không tìm thấy nhà cung cấp nào quen thuộc.
Nội dung email hầu như không có gì ngoài cùng một chuỗi ký tự bí ẩn:
8WXJBZYM91JW858X2A
Và sau đó là một tệp đính kèm.
Một tập tin có dung lượng 244,4 KB với tên tập tin bắt đầu bằng ngày tháng và tên của tôi.
Đó là một chi tiết hay.
Việc đặt tên người nhận vào tên tập tin có thể khiến tệp đính kèm trông cá nhân hóa và đáng tin cậy hơn.
Nhưng tôi phải tin rằng mình đã đặt hàng ở đâu đó, không nhận được bất kỳ lời giải thích nào về những gì mình đã mua, và giờ lại cần mở một tệp đính kèm không rõ nguồn gốc để tìm hiểu chuyện gì đã xảy ra?
Không, cảm ơn.
🚩 Email lừa đảo số 2: Chúng thậm chí còn không buồn đặt tiêu đề
Rồi một kiệt tác khác xuất hiện.
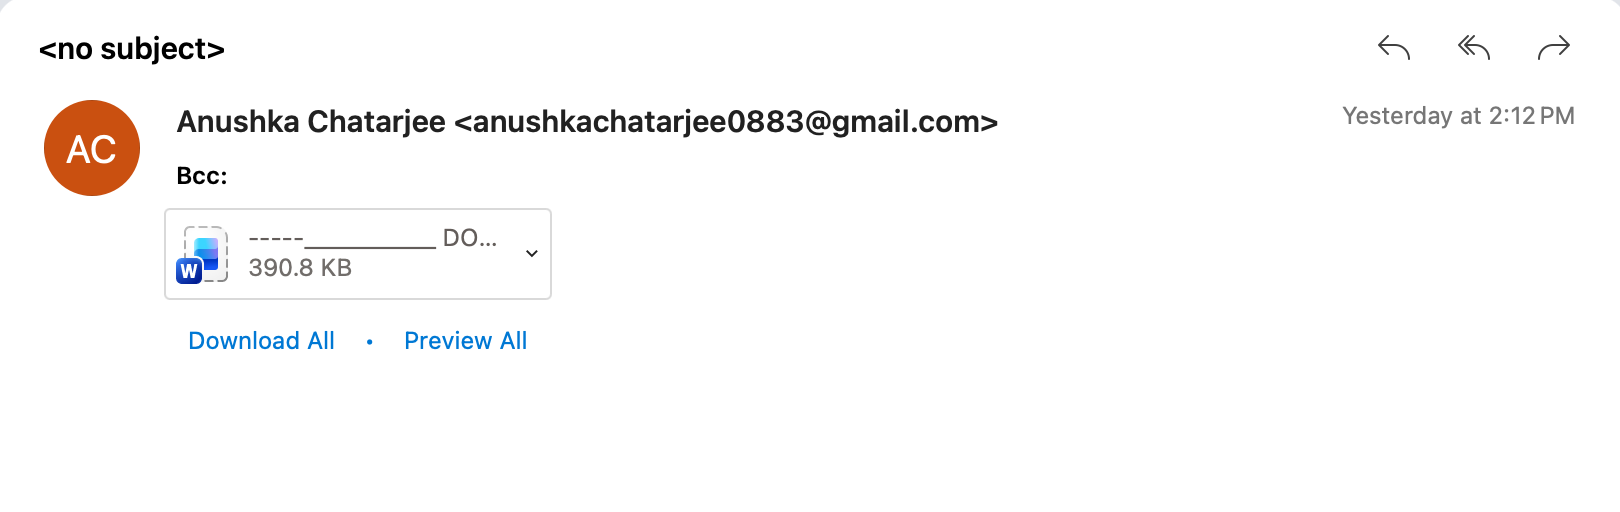
Người gửi:
Anushka Chatarjee
Một tài khoản Gmail khác.
Chủ thể:
<no subject>
Tin nhắn được gửi bằng chế độ BCC, điều này cho thấy có thể tôi chỉ là một trong số nhiều người nhận cùng một tin nhắn.
Vậy nội dung email là gì?
Không có gì hữu ích.
Nhưng, tất nhiên, có một tệp đính kèm Microsoft Word dung lượng 390,8 KB.
Vậy bây giờ, phạm vi bài thuyết trình đã được thu gọn lại thành:
CHÀO.
Thực tế là họ thậm chí còn không chào hỏi.
Về cơ bản là:
Đây là một tài liệu Word. Hãy mở nó ra.
Đó là toàn bộ bài thuyết trình bán hàng.
Tệp đính kèm CHÍNH LÀ email
Đây là điều mọi người cần hiểu về những thông điệp như thế này.
Việc thiếu thông tin không nhất thiết là một thất bại.
Sự tò mò có thể là một kỹ thuật thao túng tâm lý.
Email đầu tiên khiến tôi tự hỏi:
Tôi có vô tình đặt món gì không?
Thẻ tín dụng của tôi có bị xâm phạm không?
Họ đã tính phí tôi bao nhiêu?
Tôi đã mua cái gì vậy?
Vậy tôi nên tìm câu trả lời ở đâu?
Bên trong tệp đính kèm.
Email thứ hai thậm chí còn trực tiếp hơn.
Chẳng có cốt truyện nào cả. Chỉ là một tài liệu Word bí ẩn.
Kẻ lừa đảo không nhất thiết cần tôi tin bất cứ điều gì vào lúc này.
Họ chỉ cần tôi mở tập tin.
Tại sao tôi không mở chúng ra?
Tôi không biết bên trong mỗi tệp đính kèm có gì vì tôi chưa mở chúng ra.
Điều đó rất quan trọng.
Tôi sẽ không khẳng định những tập tin cụ thể này chứa phần mềm độc hại, liên kết nguy hiểm hoặc phần mềm đánh cắp thông tin đăng nhập khi tôi chưa phân tích chúng.
Tôi cũng không cần phải làm vậy.
Một tệp đính kèm bất ngờ từ một tài khoản Gmail không xác định, không có lời giải thích hợp lý nào về lý do tại sao tôi nhận được nó, đã khiến tôi không thể vượt qua bài kiểm tra độ tin cậy.
Câu hỏi an toàn nhất không phải là:
“Tôi tự hỏi bên trong có gì nhỉ?”
Của nó:
“Tại sao tôi lại phải mở cái này ra?”
Và trong cả hai trường hợp, tôi đều không thể đưa ra câu trả lời thỏa đáng.
Chiêu trò đặt hàng giả này đặc biệt tinh vi
Phương pháp đặt hàng giả bổ sung thêm một yếu tố tâm lý khác:
Nỗi sợ.
Hãy tưởng tượng ai đó nhận được email đầu tiên và nghĩ:
Tôi không gọi món gì cả!
Đó chính là lúc tư duy lý trí có thể bị thay thế bởi sự vội vàng.
Họ muốn tìm hiểu xem có ai đã sử dụng thẻ tín dụng của họ hay không.
Họ muốn biết tổng số tiền đã bị tính phí là bao nhiêu.
Họ muốn hủy giao dịch.
Vì vậy, họ mở tệp đính kèm.
Vì vậy, nếu bạn nhận được xác nhận mua hàng đáng ngờ, đừng sử dụng tệp đính kèm bí ẩn để điều tra.
Hãy tự kiểm tra thẻ tín dụng hoặc tài khoản ngân hàng của bạn .
Hãy đăng nhập vào Amazon, Walmart, PayPal hoặc bất kỳ công ty nào được cho là đã xử lý giao dịch mua hàng bằng cách truy cập trực tiếp vào dịch vụ đó, chứ không phải thông qua các liên kết hoặc tệp đính kèm được cung cấp trong tin nhắn đáng ngờ.
Nếu không có giao dịch nào diễn ra, thì không có gì để hủy bỏ.
Từ "Văn phòng Dược phẩm" đến đây
Mới đây, tôi nhận được một email khác với tiêu đề "Văn phòng Dược phẩm".
Tệp đó cũng chứa những phần đính kèm bí ẩn mà hầu như không có lời giải thích nào.
Tôi vừa nhận được một email xác nhận đơn hàng bí ẩn và một email hoàn toàn trống rỗng chứa một tài liệu Word.
Dường như có một chủ đề chung đang được hình thành:
Bọn lừa đảo muốn tôi khơi gợi sự tò mò.
Lấy làm tiếc.
Tôi hết sạch rồi.
Chính sách đính kèm mới của tôi khá đơn giản
Người gửi không xác định?
Có sự gắn kết bất ngờ?
Không có lời giải thích nào sao?
Tài khoản Gmail thông thường?
Giả vờ khẩn cấp?
Mua hàng bí ẩn?
Tôi sẽ không mở nó ra.
Nếu ai đó thực sự cần tôi xem xét một tài liệu, họ có thể tự giới thiệu, giải thích nội dung họ đang gửi và cho tôi lý do để mong đợi nhận được tài liệu đó.
Cho đến lúc đó, tài liệu Word bí ẩn dung lượng 390,8 KB của bạn sẽ mãi là một bí ẩn.
Đôi khi, lựa chọn an toàn nhất lại là lựa chọn bạn không bao giờ thực hiện.
Hãy theo dõi NielFlamm.com/blog để biết thêm về các chiêu trò lừa đảo, email đáng ngờ, nhà tuyển dụng đáng nghi và những cách thức ngày càng sáng tạo mà người lạ trên internet cố gắng dụ dỗ tôi nhấp chuột.

Phòng dược phẩm? Được thôi. Để tôi mở mấy cái tệp đính kèm bí ẩn này…
Lại một ngày nữa, lại một email nữa, dường như với hy vọng sự tò mò sẽ lấn át lý trí.
Thư này đến với tiêu đề nghe rất trang trọng:
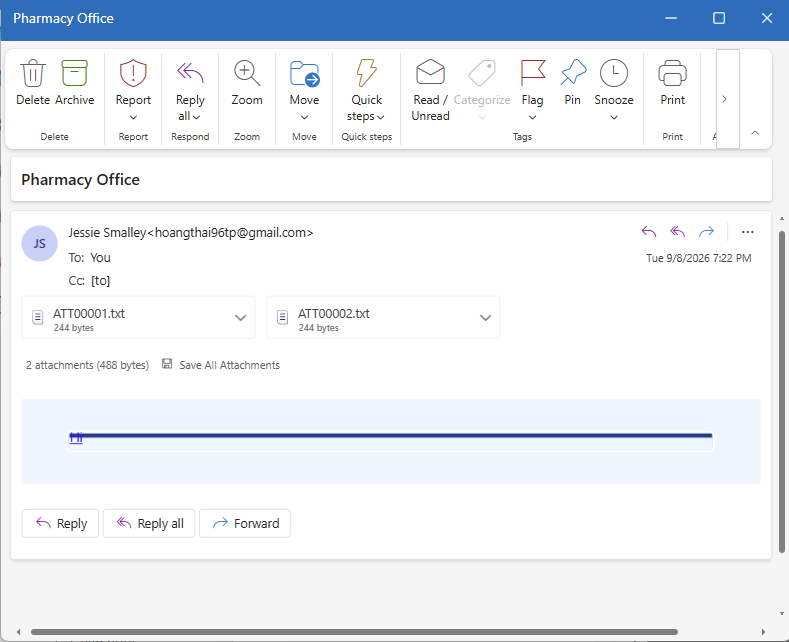
“Phòng dược phẩm”
Ồ, tốt quá. Phòng Dược!
Nhà thuốc nào?
Văn phòng nào?
Tại sao họ lại liên hệ với tôi?
Rõ ràng, đó chỉ là những chi tiết nhỏ.
Người gửi tự xưng là “Jessie Smalley”, nhưng địa chỉ email hiển thị cùng tên lại là một tài khoản Gmail ngẫu nhiên:
hoangthai96tp@gmail.com
Không có gì thể hiện rõ ràng đây là thư từ chính thức của hiệu thuốc hơn là như thế.
Nhưng phần tuyệt vời nhất là gì?
Về cơ bản là không có thông điệp nào cả.
KHÔNG:
“Chào Niel.”
KHÔNG:
“Chúng tôi liên hệ với bạn về đơn thuốc của bạn.”
Không có lời giải thích nào về việc họ là ai, tại sao họ liên lạc với tôi, hoặc tôi nên làm gì.
Thay vào đó, tôi nhận được hai tệp đính kèm:
ATT00001.txt
ATT00002.txt
Mỗi phần chỉ có 244 byte.
Và họ ngồi đó, gần như thì thầm với nhau:
Nào, Niel. Mở chúng tôi ra đi.
Có lẽ chúng ta rất quan trọng.
Có thể một trong số chúng tôi có thông tin về bảo hành mở rộng xe của bạn.
Cố gắng tốt đấy.
Tệp đính kèm chính là mồi nhử
Đây là một trong những thủ đoạn đơn giản nhất trong kho vũ khí của kẻ lừa đảo.
Họ không nhất thiết phải viết một câu chuyện phức tạp nếu họ có thể khơi gợi sự tò mò của bạn để tương tác với tệp đính kèm.
Chủ đề mơ hồ tạo ra đủ sự không chắc chắn.
Văn phòng dược phẩm?
Nhà thuốc của tôi có gửi gì không?
Có vấn đề gì về đơn thuốc không?
Việc này có liên quan đến bảo hiểm không?
Tôi có nợ tiền không?
Và đó chính xác là lý do tại sao tôi không mở các tệp đính kèm.
Tôi không biết người gửi là ai. Tôi không hề mong đợi nhận được email này. Địa chỉ người gửi không liên quan đến hiệu thuốc nào, và email cũng không cung cấp thông tin gì về các tệp đính kèm.
Đó không phải là lý do để điều tra các tập tin đó.
Đó là lý do để điều tra email.
Chúc mừng, bạn đã thất bại trong bài kiểm tra lòng tin
Nếu nhà thuốc của tôi cần tôi, chắc chắn họ có nhiều cách liên lạc tốt hơn là:
PHÒNG DƯỢC PHẨM
Đính kèm hai tập tin bí ẩn.
Chúc may mắn.
Ngay cả khi một tệp đính kèm không mong muốn trông có vẻ vô hại—cho dù đó là tệp TXT, PDF, tài liệu Word, tệp ZIP hay bất cứ thứ gì khác—tôi cũng sẽ không mở nó chỉ vì ai đó đã gửi thành công nó vào hộp thư đến của tôi.
Và bọn lừa đảo không phải lúc nào cũng cần tệp đính kèm để lây nhiễm máy tính ngay lập tức. Tệp đính kèm hoặc tài liệu cũng có thể là một phần của chuỗi tấn công kỹ thuật xã hội lớn hơn, nhằm mục đích dẫn người dùng đến một trang web độc hại, yêu cầu thông tin đăng nhập, cung cấp hướng dẫn liên hệ với ai đó hoặc chuyển hướng cuộc trò chuyện sang nơi khác.
Mục tiêu rất đơn giản:
Giúp bạn tiến thêm một bước nữa.
Sự tò mò không phải là một chiến lược bảo mật
Các tập tin này có thể không chứa bất cứ nội dung độc hại nào.
Tôi sẽ không mở chúng ra để tìm hiểu.
Đó là một sự khác biệt quan trọng.
Tôi không cần phải chứng minh điều gì đó là độc hại trước khi quyết định không nên tương tác với nó. Một email không được yêu cầu, không có nội dung ý nghĩa, người gửi không xác định và hai tệp đính kèm bí ẩn hoàn toàn không cho tôi lý do gì để tin tưởng nó.
Nếu bạn nhận được tin nhắn hoặc email được cho là từ hiệu thuốc, ngân hàng, công ty, công ty bảo hiểm, dịch vụ giao hàng hoặc bất kỳ tổ chức nào khác mà bạn thường sử dụng, đừng tin tưởng vào thông tin liên hệ được cung cấp một cách dễ dàng trong tin nhắn đáng ngờ đó.
Vui lòng truy cập trang web hoặc ứng dụng của tổ chức, hoặc liên hệ với họ qua số điện thoại mà bạn đã biết là hợp lệ.
Bọn lừa đảo, các người có thể làm tốt hơn!
Chúng tôi từng gặp phải những người tuyển dụng giả mạo.
Cơ hội việc làm giả.
Các chiêu trò tiếp thị dịch vụ nghề nghiệp được ngụy trang dưới hình thức tuyển dụng.
Và giờ thì có vẻ như tôi đã đến bí ẩn về hiệu thuốc gắn liền với cuộc phiêu lưu rồi.
Ít nhất cũng phải bỏ chút công sức vào đó chứ.
Vui lòng cho tôi biết khi nào đơn thuốc "thuốc kỳ lân" của tôi đã sẵn sàng.
Hãy nói với tôi rằng Walgreens đã vô tình đóng gói 700 gallon siro ho dưới tên tôi.
Đưa cho tôi thứ gì đó.
Thay vào đó, tôi nhận được hai tập tin văn bản nhỏ và kỳ vọng rằng sự tò mò sẽ làm phần còn lại.
Nó đã không xảy ra.
Xóa. Báo cáo. Tiếp tục.
Và quan trọng nhất:
Đừng mở những tệp đính kèm không rõ nguồn gốc chỉ vì ai đó đủ thông minh để ghi "Văn phòng Dược" vào dòng tiêu đề.
Hãy theo dõi NielFlamm.com/blog để biết thêm về các chiêu trò lừa đảo, những cuộc phiêu lưu tuyển dụng đáng ngờ và các ví dụ khác về những người trên internet đang cố gắng hết sức để khiến tôi nhấp vào những thứ tôi không nên nhấp.