
Gần đây tôi đã viết khá nhiều về email lừa đảo, nhà tuyển dụng đáng ngờ, tệp đính kèm bí ẩn và những người đang cố gắng thuyết phục tôi nhấp vào thứ gì đó.
Dường như chúng ta đã bước vào giai đoạn tối giản của các chiêu trò lừa đảo.
Tại sao phải mất công viết một hóa đơn giả phức tạp khi bạn chỉ cần gửi cho tôi một tệp đính kèm và hy vọng tôi sẽ lo phần còn lại?
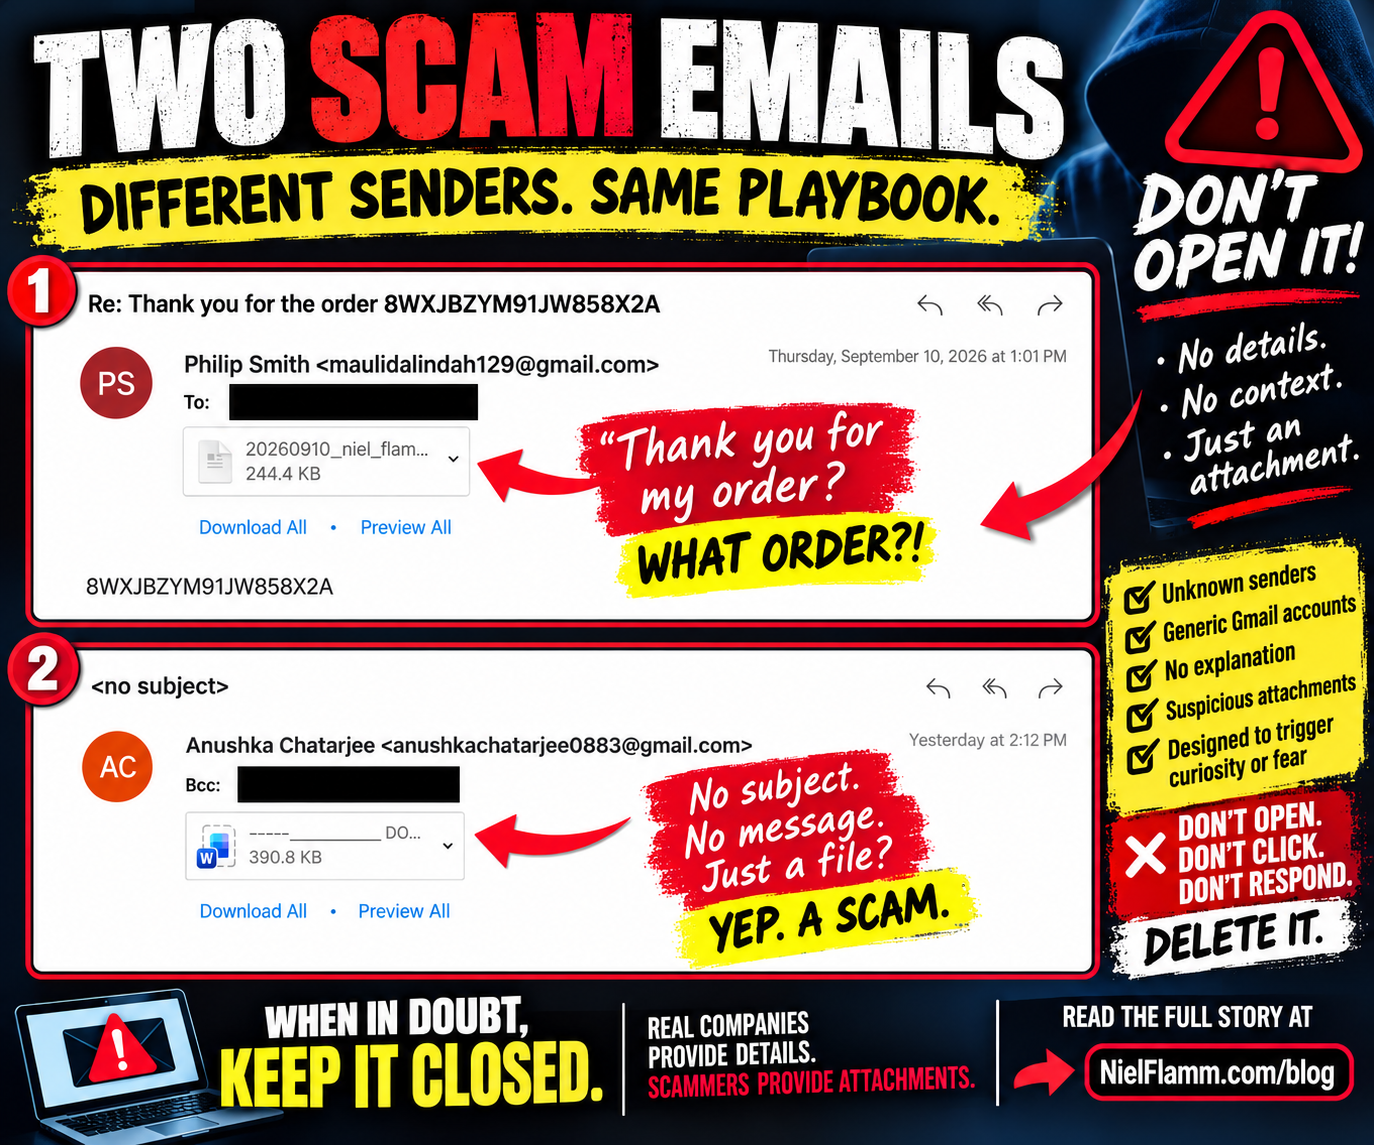
Trong vài ngày qua, tôi đã nhận được thêm hai email nữa với chiến lược gần như giống hệt nhau: hầu như không có thông tin gì, một tệp đính kèm bí ẩn và sự tò mò được dùng làm mồi nhử.
🚩 Email lừa đảo #1: Cảm ơn bạn đã đặt hàng!
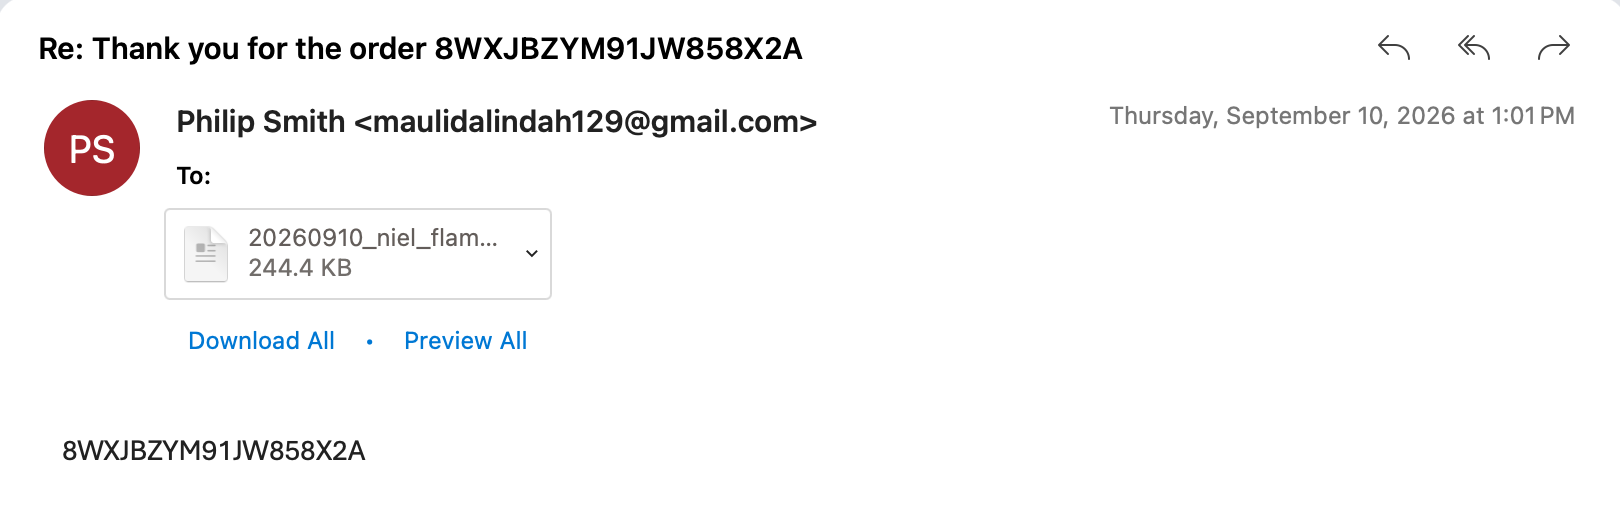
Thư đầu tiên đến từ một người tự xưng là Philip Smith, sử dụng địa chỉ Gmail.
Chủ đề:
“Về: Cảm ơn bạn đã đặt hàng 8WXJBZYM91JW858X2A”
Ồ!
Cảm ơn bạn đã đặt hàng!
Chỉ có một vấn đề nhỏ thôi.
Thứ tự nào?
Không có tên công ty.
Không có sản phẩm nào.
Không có giá.
Không có thông tin vận chuyển.
Không tìm thấy nhà cung cấp nào quen thuộc.
Nội dung email hầu như không có gì ngoài cùng một chuỗi ký tự bí ẩn:
8WXJBZYM91JW858X2A
Và sau đó là một tệp đính kèm.
Một tập tin có dung lượng 244,4 KB với tên tập tin bắt đầu bằng ngày tháng và tên của tôi.
Đó là một chi tiết hay.
Việc đặt tên người nhận vào tên tập tin có thể khiến tệp đính kèm trông cá nhân hóa và đáng tin cậy hơn.
Nhưng tôi phải tin rằng mình đã đặt hàng ở đâu đó, không nhận được bất kỳ lời giải thích nào về những gì mình đã mua, và giờ lại cần mở một tệp đính kèm không rõ nguồn gốc để tìm hiểu chuyện gì đã xảy ra?
Không, cảm ơn.
🚩 Email lừa đảo số 2: Chúng thậm chí còn không buồn đặt tiêu đề
Rồi một kiệt tác khác xuất hiện.
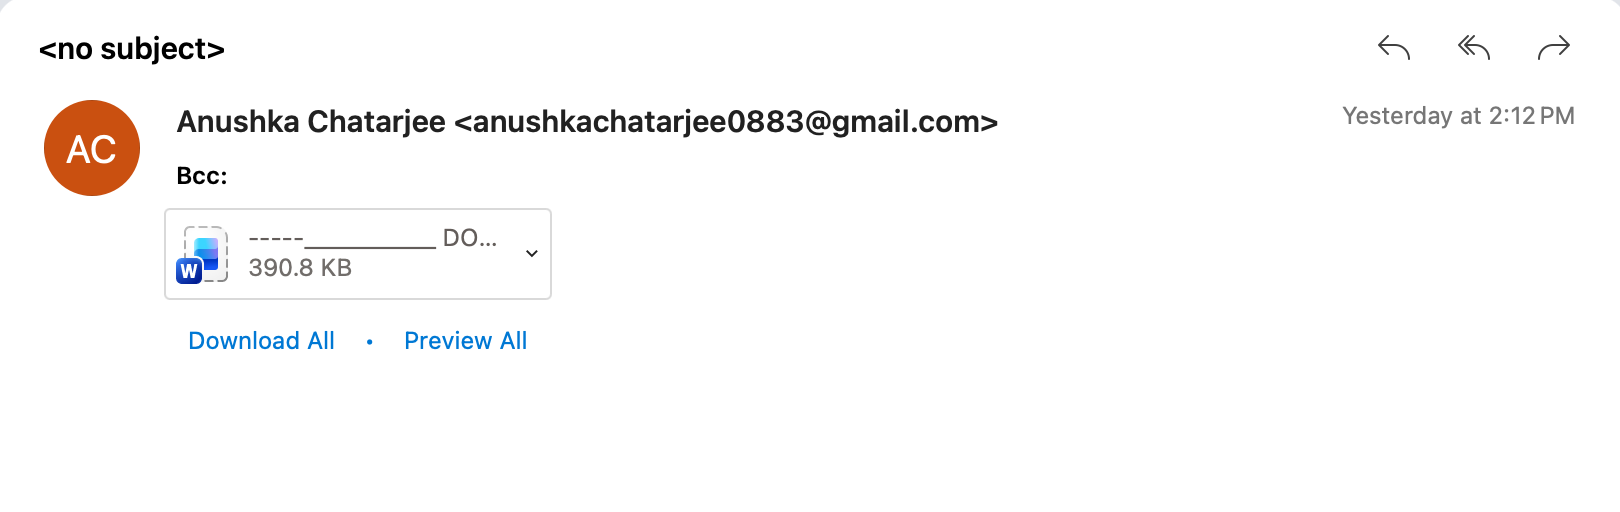
Người gửi:
Anushka Chatarjee
Một tài khoản Gmail khác.
Chủ thể:
<no subject>
Tin nhắn được gửi bằng chế độ BCC, điều này cho thấy có thể tôi chỉ là một trong số nhiều người nhận cùng một tin nhắn.
Vậy nội dung email là gì?
Không có gì hữu ích.
Nhưng, tất nhiên, có một tệp đính kèm Microsoft Word dung lượng 390,8 KB.
Vậy bây giờ, phạm vi bài thuyết trình đã được thu gọn lại thành:
CHÀO.
Thực tế là họ thậm chí còn không chào hỏi.
Về cơ bản là:
Đây là một tài liệu Word. Hãy mở nó ra.
Đó là toàn bộ bài thuyết trình bán hàng.
Tệp đính kèm CHÍNH LÀ email
Đây là điều mọi người cần hiểu về những thông điệp như thế này.
Việc thiếu thông tin không nhất thiết là một thất bại.
Sự tò mò có thể là một kỹ thuật thao túng tâm lý.
Email đầu tiên khiến tôi tự hỏi:
Tôi có vô tình đặt món gì không?
Thẻ tín dụng của tôi có bị xâm phạm không?
Họ đã tính phí tôi bao nhiêu?
Tôi đã mua cái gì vậy?
Vậy tôi nên tìm câu trả lời ở đâu?
Bên trong tệp đính kèm.
Email thứ hai thậm chí còn trực tiếp hơn.
Chẳng có cốt truyện nào cả. Chỉ là một tài liệu Word bí ẩn.
Kẻ lừa đảo không nhất thiết cần tôi tin bất cứ điều gì vào lúc này.
Họ chỉ cần tôi mở tập tin.
Tại sao tôi không mở chúng ra?
Tôi không biết bên trong mỗi tệp đính kèm có gì vì tôi chưa mở chúng ra.
Điều đó rất quan trọng.
Tôi sẽ không khẳng định những tập tin cụ thể này chứa phần mềm độc hại, liên kết nguy hiểm hoặc phần mềm đánh cắp thông tin đăng nhập khi tôi chưa phân tích chúng.
Tôi cũng không cần phải làm vậy.
Một tệp đính kèm bất ngờ từ một tài khoản Gmail không xác định, không có lời giải thích hợp lý nào về lý do tại sao tôi nhận được nó, đã khiến tôi không thể vượt qua bài kiểm tra độ tin cậy.
Câu hỏi an toàn nhất không phải là:
“Tôi tự hỏi bên trong có gì nhỉ?”
Của nó:
“Tại sao tôi lại phải mở cái này ra?”
Và trong cả hai trường hợp, tôi đều không thể đưa ra câu trả lời thỏa đáng.
Chiêu trò đặt hàng giả này đặc biệt tinh vi
Phương pháp đặt hàng giả bổ sung thêm một yếu tố tâm lý khác:
Nỗi sợ.
Hãy tưởng tượng ai đó nhận được email đầu tiên và nghĩ:
Tôi không gọi món gì cả!
Đó chính là lúc tư duy lý trí có thể bị thay thế bởi sự vội vàng.
Họ muốn tìm hiểu xem có ai đã sử dụng thẻ tín dụng của họ hay không.
Họ muốn biết tổng số tiền đã bị tính phí là bao nhiêu.
Họ muốn hủy giao dịch.
Vì vậy, họ mở tệp đính kèm.
Vì vậy, nếu bạn nhận được xác nhận mua hàng đáng ngờ, đừng sử dụng tệp đính kèm bí ẩn để điều tra.
Hãy tự kiểm tra thẻ tín dụng hoặc tài khoản ngân hàng của bạn .
Hãy đăng nhập vào Amazon, Walmart, PayPal hoặc bất kỳ công ty nào được cho là đã xử lý giao dịch mua hàng bằng cách truy cập trực tiếp vào dịch vụ đó, chứ không phải thông qua các liên kết hoặc tệp đính kèm được cung cấp trong tin nhắn đáng ngờ.
Nếu không có giao dịch nào diễn ra, thì không có gì để hủy bỏ.
Từ "Văn phòng Dược phẩm" đến đây
Mới đây, tôi nhận được một email khác với tiêu đề "Văn phòng Dược phẩm".
Tệp đó cũng chứa những phần đính kèm bí ẩn mà hầu như không có lời giải thích nào.
Tôi vừa nhận được một email xác nhận đơn hàng bí ẩn và một email hoàn toàn trống rỗng chứa một tài liệu Word.
Dường như có một chủ đề chung đang được hình thành:
Bọn lừa đảo muốn tôi khơi gợi sự tò mò.
Lấy làm tiếc.
Tôi hết sạch rồi.
Chính sách đính kèm mới của tôi khá đơn giản
Người gửi không xác định?
Có sự gắn kết bất ngờ?
Không có lời giải thích nào sao?
Tài khoản Gmail thông thường?
Giả vờ khẩn cấp?
Mua hàng bí ẩn?
Tôi sẽ không mở nó ra.
Nếu ai đó thực sự cần tôi xem xét một tài liệu, họ có thể tự giới thiệu, giải thích nội dung họ đang gửi và cho tôi lý do để mong đợi nhận được tài liệu đó.
Cho đến lúc đó, tài liệu Word bí ẩn dung lượng 390,8 KB của bạn sẽ mãi là một bí ẩn.
Đôi khi, lựa chọn an toàn nhất lại là lựa chọn bạn không bao giờ thực hiện.
Hãy theo dõi NielFlamm.com/blog để biết thêm về các chiêu trò lừa đảo, email đáng ngờ, nhà tuyển dụng đáng nghi và những cách thức ngày càng sáng tạo mà người lạ trên internet cố gắng dụ dỗ tôi nhấp chuột.
